


Miniseriál
Zabezpečení kyberprostoru organizace – 3. krok

Už v předchozím díle našeho miniseriálu jsme se zabývali tím, jak klíčové je mít dostatečně zabezpečeno přihlašování do aplikací, cloudů či systémů. Dnes se na tuto problematiku podíváme ještě více zblízka a zároveň si představíme její bezpečné a uživatelsky přívětivé řešení.
3. Eliminujte slabá hesla, ideálně zavedením vícefaktorové autentizace. Passwordless varianta je zaměstnanci pozitivně vnímaný bonus
Až 63 % uživatelů používá do všech svých aplikací stejné přihlašovací údaje. Navíc jejich kvalita je často absolutně nedostačující – nejvyužívanější hesla typu 123456, admin, heslo, 123456789, heslo1234, maminka123 a podobně, dokáží hackeři prolomit ve většině případů za méně než jednu vteřinu. Jejich programy a výkon procesorů totiž dovolí za jednu sekundu prověřit až 100 možných kombinací.
Kvalitní heslo by tak mělo mít alespoň šest znaků, mezi kterými jsou číslice a velká i malá písmena. V žádném případě nepoužívejte své jméno, jednoduchá slova (heslo, prezident, beruška, miláček apod.) či známé názvy (jako jsou například fotbalové kluby) a posloupnou řadu čísel. Heslo by také nemělo být tvořeno jménem uživatele. Vhodné je také heslo pravidelně měnit – jeho ideální životnost je 3 měsíce.
Složitá přihlašovací údaje, každé pro jinou aplikaci a jejich neustálé měnění však uživatele vyčerpává. Agenda hesel je nebaví a zjednodušují si pamatování údajů psaním na papírky, často umístěné na pracovní desce či monitoru. To může být, zejména ve větších korporacích, další bezpečnostní problém. Hackeři nemají problém se vydávat za kurýry či jiné externí služby, do kanceláří se infiltrovat a přihlašovací údaje si tak snadno opatřit. Nejhorší možnou variantou je potom umístit si své jméno a heslo na notebook, se kterým zaměstnanec pracuje na různých místech. Návštěva kavárny nebo konference se pak může velmi snadno stát pro organizaci likvidační.
Na co se ptát?
Nastavili jsme podmínky, které vedou zaměstnance k tomu, aby používali silná a jedinečná hesla? Mění je dostatečně často? Nesdílí je? Jaké podmínky musíme vytvořit, aby k tomu nedocházelo? Jaké benefity by pro nás měla multifaktorová passwordless autentizace?
Proč?
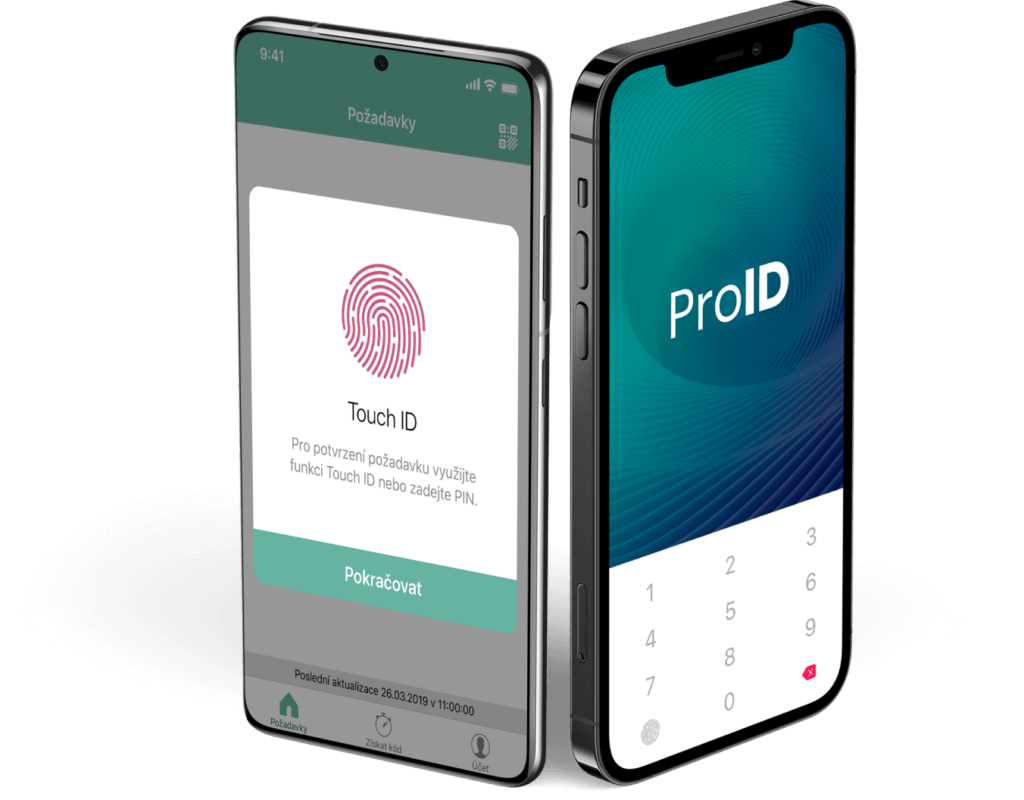
Zabránit zcizení digitální identity zaměstnanců je základ pro zabezpečení firemních dat, know how i citlivých dokumentů klientů. Multifaktorová a ideálně passwordless autentizace vnáší do procesů s přihlášením nepřenositelný bezpečnostní prvek, typicky čipovou kartu nebo mobilní aplikaci. Přihlášení zaměstnance je tak navíc podmíněno biometrickým údajem či krátkým pinem, který je u passwordless metody jednorázově vygenerován. Pro uživatelskou přívětivost, která odbourává nutnost pamatovat si a neustále vymýšlet složitá hesla, je tato varianta zaměstnanci velmi kladně přijímana. Proces přihlašování se navzdory daleko vyšší míře zabezpečení výrazně zjednodušuje.
Náš tip
Pro multifaktorovou autentizaci můžete využívat například čipové karty nebo mobilní aplikaci. Nástroje od ProID navíc neslouží jen pro zajištění této služby, ale jako kompletní klíč k nástrojům firemní infrastruktury.
